
dragon.XPF · Oracle & APEX
Modern anmelden.
Zugriffe steuern.
Identität verbinden.
Authentifizierung und Autorisierung aus einer Hand: dragon.XPF verbindet Passkeys, TOTP und bestehende Benutzerverzeichnisse mit einem flexiblen Berechtigungsmodell für Ihre Oracle-APEX-Anwendungen.
Funktionen entdecken- Passkeys & TOTP.
- Für Oracle & APEX.
Eine Grundlage. Klare Zugriffsregeln.
Authentifizierung
Die passende Anmeldung.
Für Ihre Anwendungen.
Komplexe Anforderungen brauchen mehr als Standardmechanismen. dragon.XPF integriert moderne Anmeldeverfahren und vorhandene Benutzerverzeichnisse in Ihre Oracle-APEX-Anwendungen – auch ohne Single Sign-on.
Passkeys
Moderne, benutzernamen- und passwortlose Authentifizierung mit Passkeys. So steht Ihren Benutzern eine komfortable Alternative zur klassischen Passworteingabe zur Verfügung.
TOTP & MFA
Zusätzliche Absicherung mit zeitbasierten Einmalcodes (TOTP). Unterstützt werden Google Authenticator, Microsoft Authenticator und weitere kompatible TOTP-Apps. MFA lässt sich pro Anwendung und Benutzer konfigurieren.
LDAP & AD
Binden Sie Active Directory über einen LDAP-Konnektor an. Benutzer können sich mit ihren Windows-Domänen-Anmeldedaten anmelden und aus dem Verzeichnis importiert werden.
FORMS
Nutzen Sie eine eigenständige Benutzerverwaltung mit FORMS-Authentifizierung. LDAP und FORMS lassen sich parallel einsetzen; importierte Benutzer können sich auch über FORMS oder Passkeys anmelden.
Moderne Anmeldung und bestehende Infrastruktur – gemeinsam in dragon.XPF.
Integration & Konnektoren
Vorhandene Strukturen.
Modern eingebunden.
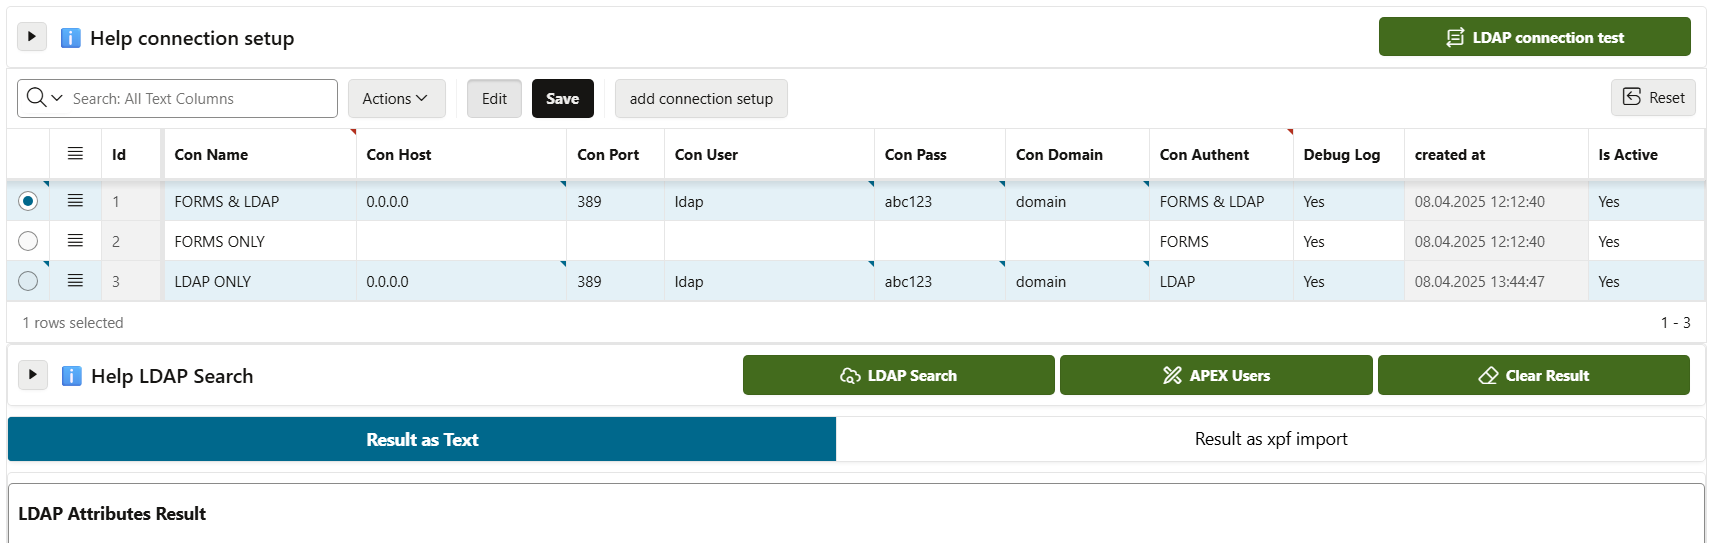
Integrieren Sie dragon.XPF in bestehende Oracle-APEX-Anwendungen. Unterschiedliche Konnektoren pro Benutzer und kombinierbare Anmeldeverfahren ermöglichen die Einbindung in Ihre vorhandene Systemlandschaft.
Das LDAP-Testcenter unterstützt die Überprüfung von Abfragen mit Search Base, Scope und Filter. Individuelle Passwort-Komplexitätsregeln lassen sich pro Konnektor festlegen.
Autorisierung & Benutzerverwaltung
Klare Rechte.
Transparente Strukturen.
Gruppen. Rollen. Objekte.Ein einheitliches Administrationskonzept.
- 01 / Struktur
Gruppen und Rollen
Rollen werden aus Berechtigungsobjekten und Gruppen aus Rollen gebildet. So lassen sich auch komplexe Berechtigungsstrukturen bei wachsenden Anwendungen und Benutzerzahlen abbilden.
- 02 / Zuweisung
Individuelle Berechtigungen
Vergeben Sie Rechte über Gruppen und Rollen oder weisen Sie einzelne Berechtigungsobjekte direkt einem Benutzer zu.
- 03 / Transparenz
Effektive Berechtigungen
Im Benutzerprofil sehen Sie, welche Rechte tatsächlich wirksam sind. Der Bereich „Effektive Berechtigungen“ macht das Ergebnis aller Zuweisungen nachvollziehbar.
- 04 / Synchronisierung
APEX-Objekte aktuell halten
Berechtigungsobjekte werden automatisch mit Ihren APEX-Anwendungen synchronisiert. Neue Komponenten werden erkannt und nicht mehr vorhandene Objekte entfernt.
- 05 / Kontrolle
Zugriffe gezielt steuern
Verwalten Sie APEX-Komponenten, die ein Autorisierungsschema unterstützen. Auch die Bearbeitung von Interactive Grids lässt sich über Read-Only-Berechtigungen steuern.
- 06 / Administration
Zuordnungen im Blick
Zeigen Sie Benutzer einer Rolle oder Gruppe an, prüfen Sie die Verwendung von Berechtigungsobjekten und fügen Sie Benutzer direkt in der jeweiligen Ansicht hinzu oder entfernen Sie sie.
Einblicke in dragon.XPF
Eine Oberfläche.
Der gesamte Überblick.
Benutzerverwaltung, Profile sowie Gruppen und Rollen folgen einem einheitlichen Konzept. Öffnen Sie die Screenshots, um die einzelnen Ansichten in voller Größe zu sehen.
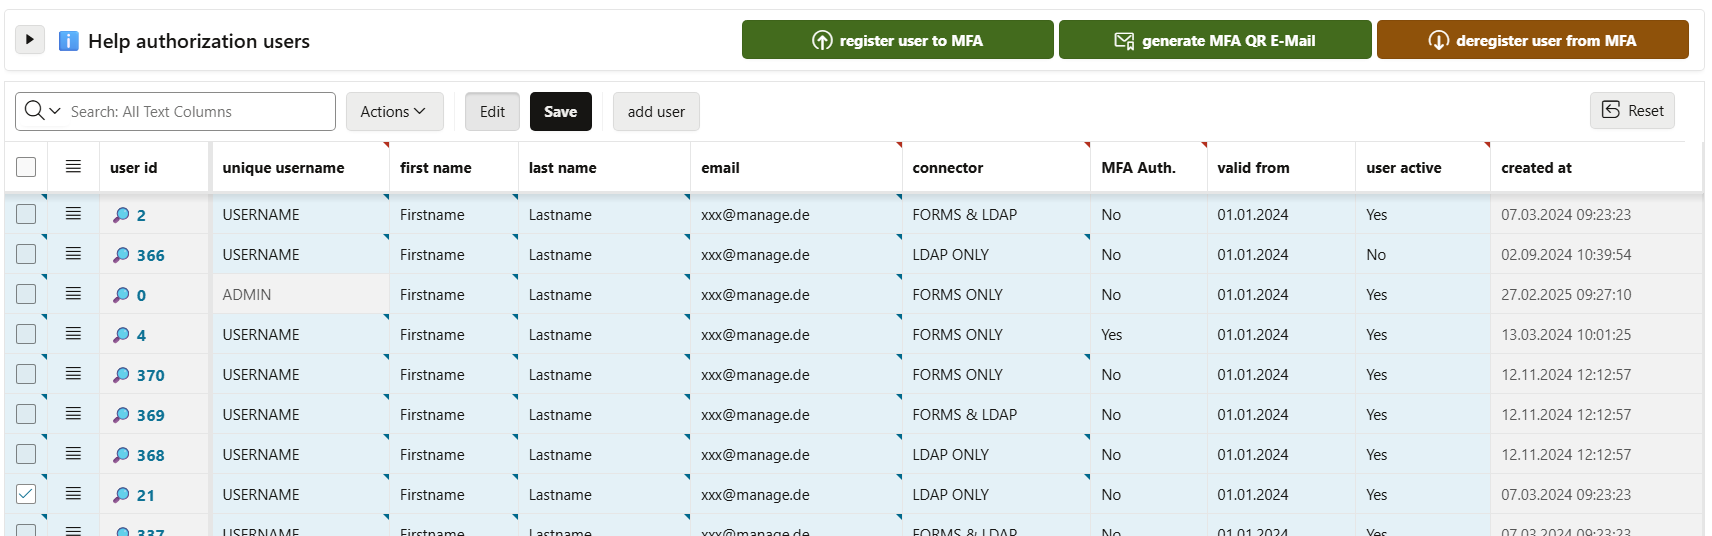
Benutzer zentral verwalten
Behalten Sie Benutzer und ihre Zuordnungen im Blick – mit Unterstützung unterschiedlicher Konnektoren pro Benutzer.
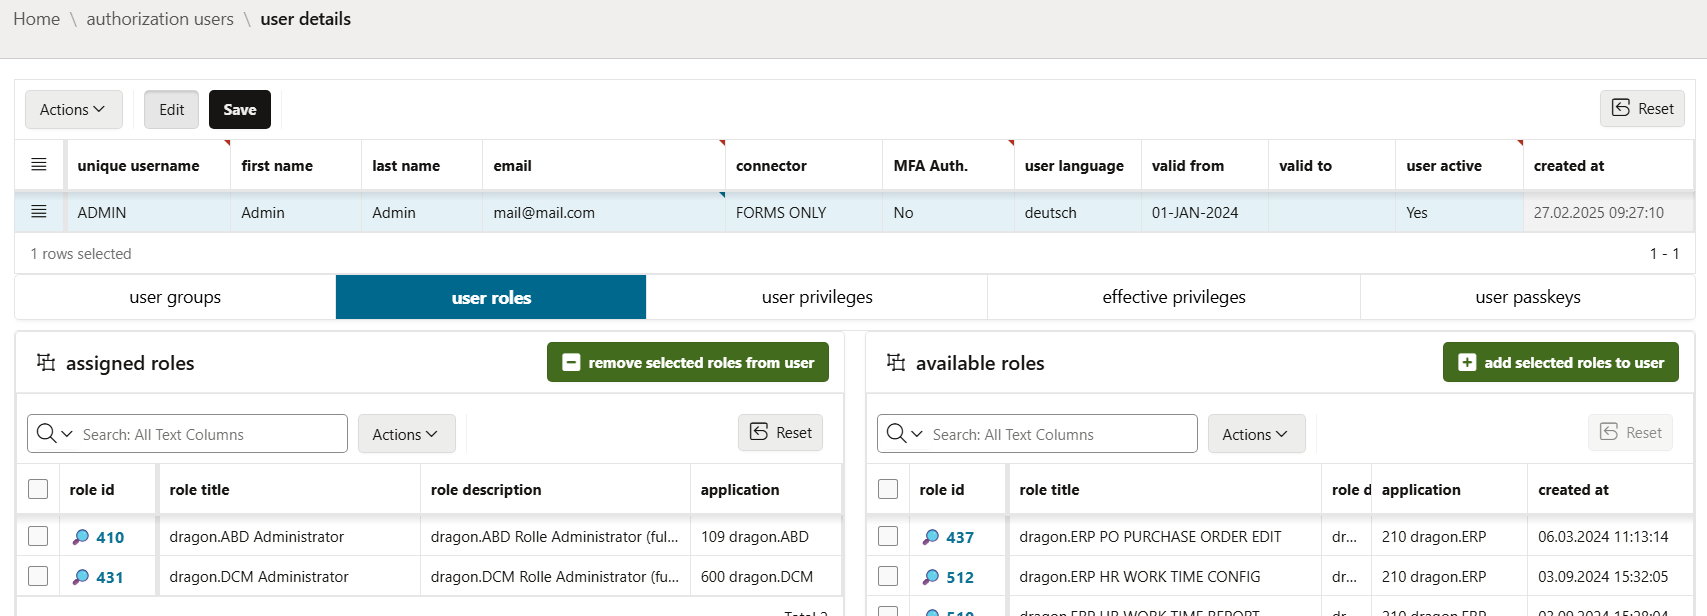
Wirksame Rechte nachvollziehen
Prüfen Sie Gruppen, Rollen, einzelne Berechtigungsobjekte und die daraus resultierenden effektiven Berechtigungen.
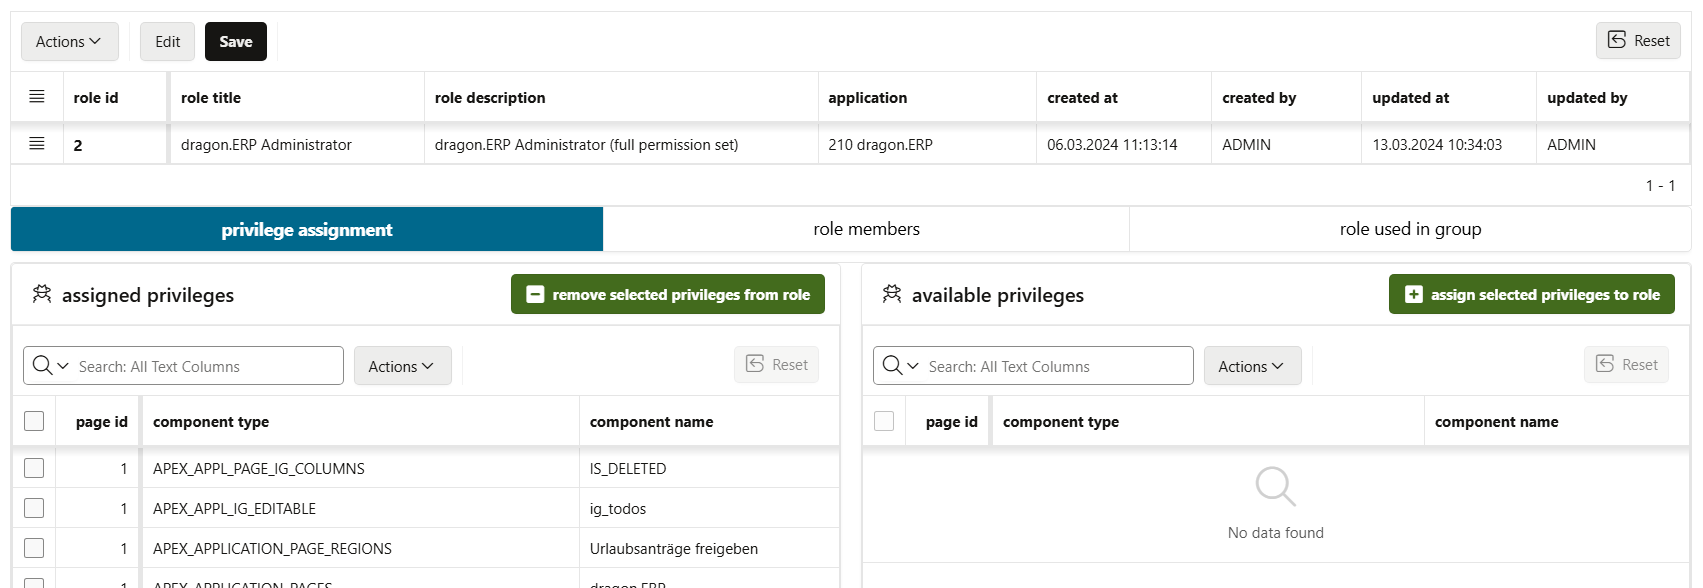
Berechtigungen strukturieren
Bündeln Sie Berechtigungsobjekte in Rollen und Rollen in Gruppen. Die Zugehörigkeiten bleiben jederzeit einsehbar.
Berechtigungsobjekte
Von der Anwendung
bis zur einzelnen Komponente.
dragon.XPF nutzt Berechtigungsobjekte auf Basis des APEX-Standards. Grundsätzlich können Sie jede APEX-Komponente verwalten, die ein Autorisierungsschema unterstützt.
Strukturen
Application, Page, Breadcrumb Entry, List Entry und Page Branch.
Komponenten
Interactive Grid, Interactive Grid Column, Page Button, Page Chart Series, Page Interactive Report Column, Page Item, Page Region und Page Report Column.
Prozesse
Application Computation, Application Process, Page Computation, Page Dynamic Action, Page Process und Page Validation.
Technische Präsentation
dragon.XPF
näher kennenlernen.
Einblick in dragon.XPF
Erfahren Sie mehr über das Konzept und die Arbeit mit dragon.XPF in unserer technischen Präsentation.
Präsentation ansehenIhr nächster Schritt
Moderne Anmeldung.
Passende Berechtigungen.
Sie möchten Passkeys, TOTP oder ein durchgängiges Berechtigungsmodell in Ihre Oracle-APEX-Anwendungen integrieren? Besprechen Sie Ihre Anforderungen mit uns.
Zu dragon.XPF beraten lassenSchertlinstr. 39
86159 Augsburg, Deutschland